Det väl ansedda japanska antivirusföretaget TrandMicro samt statliga cyberbyråer i Storbritannien och USA är enligt Security Magazine inte bara medvetna om, utan varnar aktivt för hotet från CyclopsBlink-masken, som tidigare angripit ukrainsk eldistribution, Georgien och till och med vinterolympiaden 2018, eftersom den nu verkar rikta sig mot hemma-routrar från ASUS och även NAS-enheter.
När enheten angrips av CyclopsBlink-ormen/botnet kan den komma att "ringa hem", vilket gör det möjligt för någon annan att ladda ner filer och utföra kommandon på enheterna. Då det skadliga programmet är modulärt kan ytterligare "funktioner" läggas till senare, och eftersom det fungerar ungefär som en uppdatering av den inbyggda programvaran, kan det vara mycket svårt (eller rent av omöjligt) att ta bort det.
Bakom det hela står en grupp som kallas Sandworm, som skapat liknande system och botnets tidigare, och som tros vara direkt kontrollerad eller till och med anställd av den ryska militärens cyberavdelning. Hittills har olika källor listat följande ASUS-enheter som högriskprodukter, men med tanke på hur botnet fungerar kan alla märken av routrar vara i riskzonen. Särskilt modeller före 2019 av alla märken kan potentiellt vara i riskzonen.
Uppdatera din router genast - särskilt äldre ASUS-modeller med firmware äldre än 3.0.0.4 är i riskzonen - och modellerna nedan verkar finnas med i varningslistorna på de flesta säkerhetswebbplatser:
- GT-AC5300
- GT-AC2900
- RT-AC5300
- RT-AC88U
- RT-AC3100
- RT-AC86U
- RT-AC68U
- RT-AC68R
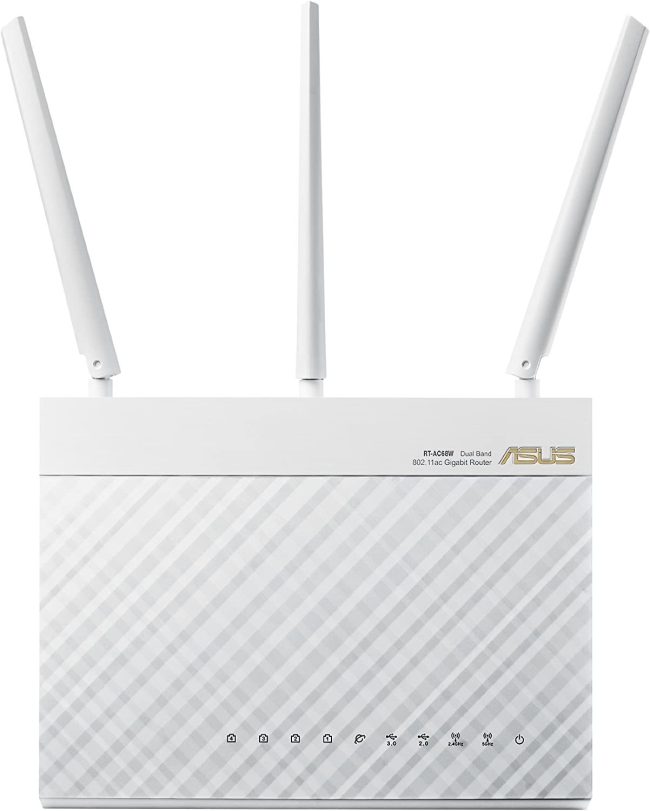
- RT-AC68W
- RT-AC68P
- RT-AC66U_B1
- RT-AC3200
- RT-AC2900
- RT-AC1900P
- RT-AC1900P
- RT-AC87U (EOL)
- RT-AC66U (EOL)
- RT-AC56U (EOL)